Komputer lekarza jako element infrastruktury krytycznej
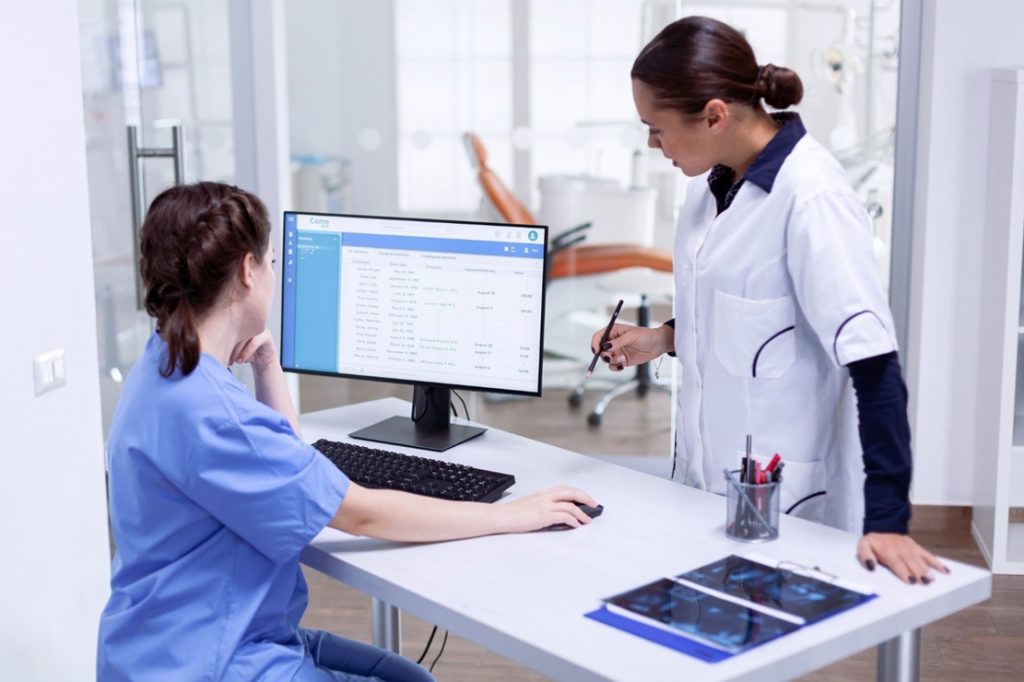
Komputer w gabinecie lekarskim już dawno przestał być urządzeniem, które funkcjonuje w oderwaniu od reszty systemów IT placówki medycznej. Dzisiaj jest on końcówką systemu szpitalnego, bramą do elektronicznej dokumentacji, narzędziem do wystawiania e-recept i konsolą do oglądania badań obrazowych. Jak go zabezpieczyć przed współczesnymi zagrożeniami?
W typowej placówce medycznej komputer lekarza jest punktem dostępu do wielu kluczowych systemów i usług. Każda z tych usług może bazować na innym systemie, często dostarczanym przez innego producenta, ale ze wszystkich można korzystać z tego samego stanowiska.
Co więcej, dostęp do nich uzyskuje się za pomocą tej samej tożsamości użytkownika. Haker, który przejmie kontrolę nad takim stanowiskiem, nie zdobywa więc jedynie dostępu do pojedynczego komputera. Zdobywa przyczółek pozwalający na dalsze działania w infrastrukturze placówki.
Jakie mogą być konsekwencje takiego ataku w skali całej placówki, dobitnie pokazał incydent ze Szpitala Wojewódzkiego w Szczecinie. W nocy z 7 na 8 marca 2026 r. cyberprzestępcy przeprowadzili atak typu ransomware, w wyniku którego zaszyfrowano część zasobów serwerowych. Szpital musiał wdrożyć procedury awaryjne i przejść na pracę z wykorzystaniem dokumentacji papierowej. Sprawcy zażądali kilku milionów dolarów okupu.
Nie był to odosobniony przypadek. Podobne incydenty dotknęły również inne polskie podmioty lecznicze, w tym Bonifraterskie Centrum Medyczne, które 13 marca zidentyfikowało atak ransomware prowadzący do zaszyfrowania części zasobów informatycznych i naruszenia ochrony danych osobowych.
Atak tego typu może doprowadzić do utraty dostępu do danych i systemów w krótkim czasie, podczas gdy przywrócenie pełnej zdolności operacyjnej placówki może potrwać wiele dni lub nawet tygodni. Dlatego bezpieczeństwo komputera lekarza warto postrzegać nie jako problem ochrony pojedynczego urządzenia, lecz jako element ochrony całego łańcucha – od urządzenia, przez tożsamość użytkownika i sieć, po aplikacje, dane oraz systemy, na których opiera się udzielanie świadczeń.
Infrastruktura krytyczna
Pojęcie infrastruktury krytycznej ma w polskim prawie ściśle określone znaczenie. Reguluje je ustawa o zarządzaniu kryzysowym, która w 2026 r. została znowelizowana m.in. w związku z wdrożeniem unijnej dyrektywy CER dotyczącej odporności podmiotów krytycznych. Ochrona zdrowia jest jednym z sektorów objętych tymi regulacjami. Nie oznacza to jednak, że każda placówka działająca w tym sektorze automatycznie staje się elementem infrastruktury krytycznej.
Dla cyberbezpieczeństwa placówek medycznych równie istotny jest drugi reżim prawny. Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 r. Sektor ochrony zdrowia został zaliczony do sektorów kluczowych, a podmioty spełniające określone w ustawie kryteria podlegają szczególnym obowiązkom, które dotyczą zarządzania ryzykiem i sposobu reagowania na incydenty.
Podmioty, które nie zostały wpisane do wykazu z urzędu, mają czas do 3 października 2026 r. na dokonanie samorejestracji. W przypadku poważnego incydentu pierwsze, wczesne ostrzeżenie należy przekazać niepóźniej niż w ciągu 24 godzin od momentu, gdy podmiot dowiedział się o jego wystąpieniu.
Dla lekarza siedzącego przy biurku różnice między tymi reżimami prawnymi mają jednak drugorzędne znaczenie. Niezależnie od tego, czy dana placówka figuruje w odpowiednim wykazie, awaria lub niedostępność systemów informatycznych może natychmiast przełożyć się na czas przyjęcia pacjenta, dostęp do jego historii leczenia, wyników badań czy możliwość wystawienia dokumentów niezbędnych do kontynuowania terapii.
Phishing, a nie wirusy
Twarde dane dotyczące skali problemu publikuje Sektorowy Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego działający w Centrum e-Zdrowia (CSIRT CeZ). Z jego raportu za 2025 r. wynika, że zespół obsłużył 1441 incydentów bezpieczeństwa wobec 1028 rok wcześniej. Najwięcej było oszustw komputerowych (580 przypadków) oraz incydentów związanych z podatnymi usługami, których odnotowano 344.
Łącznie obie kategorie odpowiadały za 64 proc. wszystkich zgłoszeń. Dalej znalazły się wycieki poświadczeń (148 przypadków) i szkodliwe oprogramowanie (146).
Statystyki pokazują więc, że jednym z najważniejszych elementów bezpieczeństwa pozostaje człowiek korzystający z systemów informatycznych. Oszustwo komputerowe może przybrać postać wiadomości podszywającej się pod komunikat płatnika, dostawcy oprogramowania czy działu kadr albo prowadzić użytkownika do strony łudząco podobnej do firmowego formularza logowania. Wystarczy chwila nieuwagi, aby napastnik uzyskał dane uwierzytelniające, które następnie mogą posłużyć do przejęcia kolejnych systemów i kont.
Z punktu widzenia lekarza oznacza to, że bezpieczeństwa nie można sprowadzić do samego hasła ani programu antywirusowego. Równie istotna jest architektura całego środowiska. Współdzielone konta w gabinetach, nadmierne uprawnienia użytkowników, niekontrolowane korzystanie z prywatnych urządzeń czy dostęp do systemów z niezabezpieczonych stanowisk sprawiają, że pojedynczy błąd może mieć konsekwencje wykraczające daleko poza jeden komputer.
Polityka zero trust
Odpowiedzią na tak zarysowane ryzyko jest model Zero Trust, czyli architektura bazująca na zasadzie zerowego zaufania. Jej podstawowe założenie jest proste, samo podłączenie urządzenia do sieci placówki nie może być powodem do automatycznego uznania go za zaufane. Dostęp do konkretnego zasobu powinien być przyznawany na podstawie uwierzytelnienia i autoryzacji, zgodnie z polityką uwzględniającą tożsamość użytkownika, stan urządzenia oraz kontekst żądania.
Jednym z podstawowych elementów takiego podejścia jest uwierzytelnianie wieloskładnikowe (MFA), przy czym nie wszystkie jego odmiany zapewniają taki sam poziom ochrony. Warto zwrócić uwagę, że kody przesyłane SMS-em, jednorazowe kody z aplikacji czy powiadomienia push są podatne na różne rodzaje ataków.
Najwyższy poziom ochrony przed phishingiem zapewniają obecnie mechanizmy wykorzystujące standardy FIDO/WebAuthn, dostępne zarówno w postaci kluczy sprzętowych, jak i mechanizmów uwierzytelniania wbudowanych w urządzenia i systemy operacyjne.
Drugim filarem jest zasada minimalnych uprawnień. Lekarz powinien na co dzień pracować na koncie pozbawionym uprawnień administracyjnych, natomiast konta służące do zarządzania systemami powinny być od nich oddzielone i wykorzystywane wyłącznie do zadań administracyjnych.
Od antywirusa do XDR
Klasyczna ochrona antywirusowa opiera się przede wszystkim na rozpoznawaniu znanych wzorców złośliwego oprogramowania. Problem polega na tym, że część współczesnych ataków, w tym ransomware, może wykorzystywać legalne narzędzia i funkcje systemu operacyjnego, zamiast dostarczać na komputer plik złośliwego oprogramowania.
Dlatego ważnym elementem współczesnej ochrony stacji roboczych stały się rozwiązania klasy EDR (Endpoint Detection and Response), które koncentrują się na wykrywaniu zagrożeń i reagowaniu na nie na urządzeniach końcowych. Rozszerzeniem mechanizmów EDR jest system XDR (Extended Detection and Response), który koreluje informacje z wielu źródeł, nie tylko stacji roboczych, lecz także poczty elektronicznej, systemów tożsamości, serwerów czy infrastruktury sieciowej. Dzięki temu pojedyncze zdarzenia, które osobno mogą wyglądać niegroźnie, można analizować jako element jednego łańcucha ataku.
Zarządzanie wyjątkami
Jak zatem powinno wyglądać bezpieczne stanowisko pracy lekarza? Techniczne minimum nie jest szczególnie skomplikowane. Komputer powinien korzystać z systemu pozostającego w cyklu wsparcia i otrzymującego regularne aktualizacje zabezpieczeń. Dane przechowywane na dysku powinny być szyfrowane, a uruchamianie systemu chronione przez mechanizm Secure Boot i moduł TPM. Do tego dochodzą automatyczna blokada ekranu, praca na koncie bez uprawnień administracyjnych, kontrola nośników wymiennych oraz uwierzytelnianie wieloskładnikowe.
Środowisko medyczne ma jednak swoją specyfikę. Nie każdą stację roboczą można po prostu zaktualizować do najnowszej wersji systemu. Część oprogramowania współpracującego z aparaturą medyczną wymaga konkretnej konfiguracji systemu operacyjnego, a jej zmiana może wymagać ponownej walidacji lub uzgodnienia z producentem urządzenia i oprogramowania.
Jeżeli aktualizacja nie jest możliwa, należy potraktować urządzenie jako świadomy wyjątek od standardowej polityki bezpieczeństwa. W praktyce może to oznaczać umieszczenie go w odseparowanym segmencie sieci, ograniczenie komunikacji wyłącznie do niezbędnych systemów, pozbawienie bezpośredniego dostępu do internetu i poczty elektronicznej, zastosowanie kontroli uruchamianych aplikacji oraz objęcie stanowiska wzmożonym monitoringiem.
Taki wyjątek powinien być przy tym udokumentowany, mieć określonego właściciela i termin kolejnego przeglądu. Nie może oznaczać zgody na bezterminowe pozostawienie niezabezpieczonego urządzenia w sieci. Każde odstępstwo od standardu powinno prowadzić do pytania, jak długo jest ono jeszcze konieczne i co można zrobić, aby je ostatecznie usunąć.
Poufność to nie wszystko
W ochronie zdrowia bezpieczeństwo informacji bywa utożsamiane przede wszystkim z poufnością danych pacjentów. Tymczasem podstawowy model bezpieczeństwa informacji opiera się na trzech równorzędnych filarach – poufności, integralności i dostępności.
Wyciek dokumentacji medycznej jest poważnym naruszeniem, ale z punktu widzenia bezpieczeństwa klinicznego szczególnie groźna może być utrata integralności danych. Zmieniony wynik badania, błędna dawka leku czy nieprawidłowo przypisana informacja o uczuleniu mogą prowadzić bezpośrednio do błędnej decyzji terapeutycznej.
Dlatego tak istotne są odpowiednio zaprojektowane uprawnienia, m.in. kontrola dostępu bazująca na rolach i zasadzie najmniejszych uprawnień (filozofia Zero Trust), a także rejestrowanie operacji wykonywanych na dokumentacji. Dostępność danych i systemów wymaga z kolei sprawnego systemu kopii zapasowych.
Sama obecność kopii zapasowych nie gwarantuje jednak możliwości szybkiego powrotu do pracy. Placówka powinna określić, jaką maksymalną utratę danych jest w stanie zaakceptować (RPO, Recovery Point Objective) oraz jak długo może trwać przywracanie danej usługi (RTO, Recovery Time Objective). Następnie oba założenia należy regularnie weryfikować podczas próbnego odtwarzania.
Dopełnieniem zabezpieczeń technicznych muszą być procedury pracy w trybie awaryjnym. Placówka powinna z góry określić, jak lekarze i pozostały personel mają funkcjonować w sytuacji niedostępności systemów, jak dokumentować świadczenia, jak uzyskać dostęp do niezbędnych informacji o pacjencie i w jaki sposób później uzupełnić dokumentację elektroniczną. Cyberatak nie może bowiem oznaczać jednoczesnego zatrzymania procesu leczenia.
Gdy komputer zachowuje się dziwnie
Nietypowego zachowania komputera nie należy ignorować ani automatycznie tłumaczyć przeciążeniem sprzętu. Szczególną uwagę powinny zwrócić nieznane komunikaty, samoczynne zmiany nazw lub zawartości plików, nietypowa aktywność systemu czy nagła utrata dostępu do dokumentacji. Mogą to być objawy infekcji lub innego incydentu bezpieczeństwa.
Nie należy wówczas podejmować samodzielnych prób „naprawienia” problemu, takich jak odinstalowanie podejrzanego programu, usuwanie plików czy przywracanie systemu. Takie działania mogą zatrzeć informacje potrzebne do ustalenia przebiegu incydentu.
Właściwym postępowaniem jest niezwłoczne poinformowanie zespołu IT lub osoby odpowiedzialnej za cyberbezpieczeństwo i postępowanie zgodnie z obowiązującą w placówce procedurą. Jeżeli przewiduje ona samodzielną izolację urządzenia, należy odłączyć je od sieci przewodowej i wyłączyć łączność bezprzewodową, nie wyłączając przy tym maszyny, chyba że procedura stanowi inaczej.
Technologia sama nie zapewni jednak bezpieczeństwa. Potrzebne są regularne szkolenia bazujące na realistycznych scenariuszach, uporządkowane zarządzanie uprawnieniami oraz ćwiczenia sprawdzające, czy personel rzeczywiście wie, jak postąpić w sytuacji incydentu.
Dane CSIRT CeZ pokazują, że w tym obszarze wciąż pozostaje wiele do zrobienia. Choć 76 proc. badanych podmiotów deklaruje wdrożenie systemu zarządzania bezpieczeństwem informacji, ponad 28 proc. nie posiada opublikowanej polityki bezpieczeństwa, a około 29 proc. dyrektorów nie dokonuje regularnego przeglądu oceny ryzyka.
Dr inż. Marcin Bieńkowski
Autor jest absolwentem Politechniki Wrocławskiej, dr. nauk chemicznych o specjalności fizykochemia warstw powierzchniowych i niezależnym dziennikarzem zajmującym się propagowaniem nauki i techniki
Źródło: „Gazeta Lekarska” nr 10/2026